

Dijital Dönüşüm Sınavı: Altyapı Maliyetleri ve Siber Defans Dengesi
Yapay zeka ve bulut dönüşümünde verimlilik artarken siber güvenlik ve maliyet dengesini korumanın pratik yollarını ve stratejik adımlarını inceleyin.
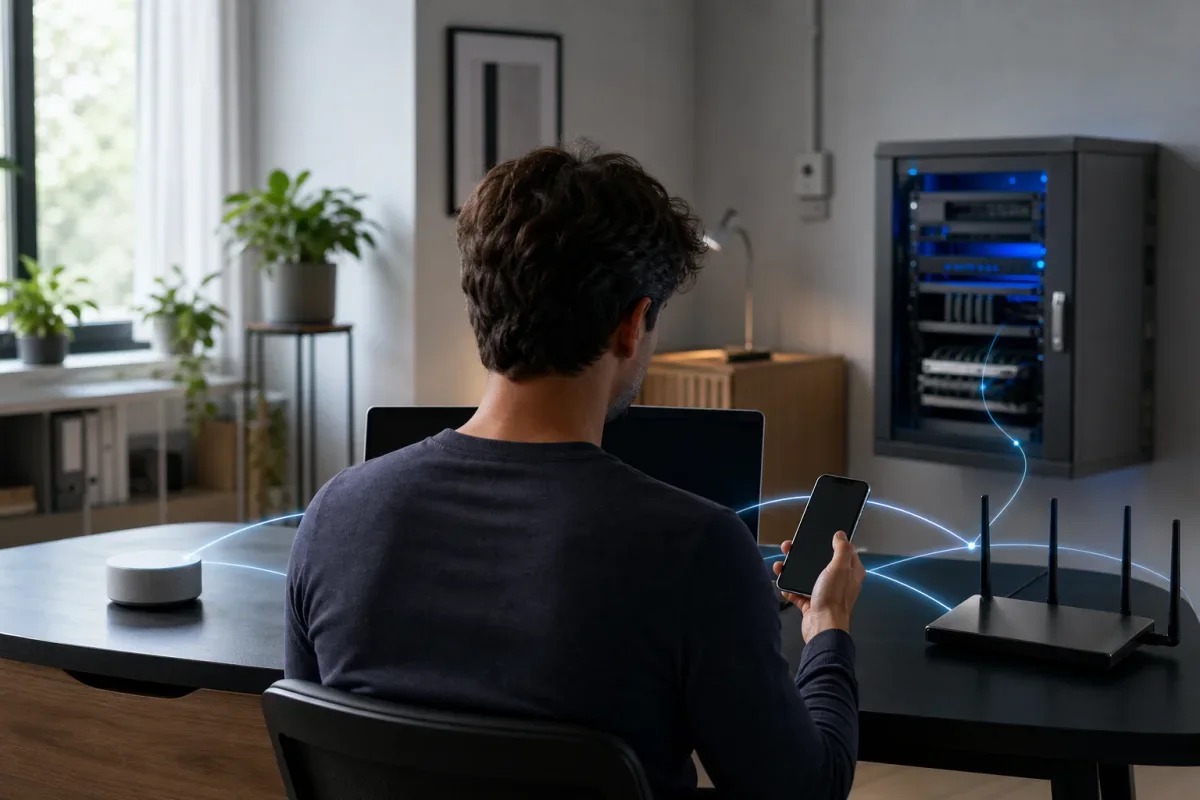
Modern iş dünyasında dijital dönüşüm, yalnızca geleneksel iş süreçlerinin dijital ortama aktarılması değil, kurumların hayatta kalma ve rekabet etme reflekslerinin baştan aşağı yeniden inşa edilmesidir. Bugün, ölçeği ne olursa olsun her organizasyon; yapay zeka entegrasyonu, bulut bilişim geçişi, siber güvenlik kalkanlarının güçlendirilmesi ve tüketici teknolojilerinin iş süreçlerine dahil edilmesi gibi çok boyutlu bir dönüşüm baskısıyla karşı karşıyadır. Ancak bu süreçte en sık yapılan hata, teknolojik yenilikleri kontrolsüz bir coşkuyla benimseyip operasyonel verimlilik, siber güvenlik ve bütçe dengesini göz ardı etmektir. Kontrolsüz büyüyen teknoloji bütçeleri, aşırı korumacı yaklaşımlarla hantallaşan iş süreçleri veya maliyet kaygısıyla savunmasız bırakılan kritik sistemler, dönüşümün başarısızlıkla sonuçlanmasına neden olur. Sürdürülebilir bir dijital olgunluğa ulaşmak, bu üç kritik ayağın (verimlilik, güvenlik ve maliyet) eş zamanlı olarak optimize edilmesini gerektirir. Bu analizde, kurumsal yapıların karşılaştığı en güncel teknolojik darboğazları, mimari hataları ve bu dengenin nasıl kurulabileceğini somut operasyonel senaryolar üzerinden ele alacağız.
Yapay Zeka Yatırımlarında Gizli Maliyet Kalemleri ve Finansal Kontrol
Yapay zeka sistemleri, özellikle büyük dil modelleri (LLM) ve makine öğrenimi tabanlı otomasyon araçları, modern iş süreçlerinde devrim yaratma vaadiyle kurumsal ekosisteme dahil edilmektedir. Bununla birlikte, birçok karar verici yapay zeka projelerinin toplam sahip olma maliyetini hesaplarken yalnızca başlangıçtaki lisans veya yazılım geliştirme maliyetlerine odaklanmaktadır. Gerçekte ise yapay zeka entegrasyonlarının asıl maliyet yükü, operasyonel aşamada ortaya çıkan gizli kalemlerde saklıdır. API çağrılarının hacme bağlı olarak katlanarak artması, vektör veri tabanlarının indeksleme ve depolama gereksinimleri, veri temizleme ve etiketleme süreçlerinin sürekli iş gücü talep etmesi ve en önemlisi çıkarım aşamasındaki yüksek işlemci gücü tüketimi, bütçelerin hızla aşılmasına neden olur.
Örneğin, müşteri ilişkileri yönetimini otomatikleştirmek amacıyla dış kaynaklı bir LLM API'sine bağlanan bir sistem, sorgu sayısındaki beklenmedik bir artışla birlikte şirket için sürdürülemez faturalar üretebilir. Bu durumun önüne geçmek için organizasyonların hibrit mimarileri benimsemesi kritik önem taşır. Sık tekrarlanan, düşük karmaşıklıktaki görevler için daha küçük ölçekli ve lokal olarak barındırılabilen açık kaynaklı modeller tercih edilirken, yalnızca yüksek bilişsel yetenek gerektiren spesifik görevler için büyük genel modellere yönelmek maliyetleri optimize eder. Ayrıca, önbellekleme mekanizmalarının etkin kullanılması, benzer kullanıcı sorgularının tekrar tekrar yapay zeka modeline gönderilerek gereksiz API tüketimi yaratmasını engeller. Finansal kontrolün sağlanması, yapay zekanın sunduğu verimliliğin maliyet baskısı altında ezilmemesi için atılması gereken ilk ve en stratejik adımdır.
Siber Güvenlik Altyapısında Aşırı Korumacılık ve Operasyonel Yavaşlama
Dijitalleşme adımları hızlandıkça, siber tehdit yüzeyi de aynı doğrultuda genişlemektedir. Bu durum, bilgi güvenliği ekiplerini haklı olarak daha agresif koruma önlemleri almaya sevk eder. Ancak, siber güvenlik mimarisinin iş süreçlerinin akışkanlığını hesaba katmadan, yalnızca sıfır tolerans ilkesiyle tasarlanması, kurum içinde ciddi bir operasyonel felce yol açabilir. Aşırı karmaşık hale getirilmiş çok faktörlü kimlik doğrulama süreçleri, her ağ içi harekette tekrarlanan güvenlik sorguları, aşırı kısıtlayıcı yetkilendirme politikaları ve derin paket analizi yapan güvenlik duvarlarının yarattığı ağ gecikmeleri, çalışanların günlük üretkenliğini baltalar.
Daha da tehlikelisi, kullanıcı deneyimini zorlaştıran aşırı güvenlik önlemleri, personelin işlerini tamamlayabilmek için resmi olmayan, denetimsiz alternatif yollara sapmasına yani gölge BT kavramının büyümesine yol açar. Çalışanlar, kurumsal sistemlerin hantallığından kaçmak için hassas verileri kişisel bulut depolama hesaplarına veya denetlenmeyen anlık mesajlaşma uygulamalarına taşıyabilirler. Güvenlik ve verimlilik arasındaki bu hassas dengeyi kurmanın yolu, risk tabanlı ve bağlama duyarlı güvenlik politikaları uygulamaktır. Örneğin, bir kullanıcının sisteme erişim talebi, bağlandığı konuma, kullandığı cihaza ve günün saatine göre dinamik olarak değerlendirilmelidir. Güvenli ağ içi ortamlarda daha akıcı bir geçiş sunulurken, şüpheli veya alışılmadık erişim senaryolarında güvenlik bariyerleri kademeli olarak artırılmalıdır. Siber güvenlik, iş süreçlerini durduran bir duvar değil, onları güvenle hızlandıran bir otoban bariyeri olarak konumlandırılmalıdır.
Bulut Göçü Senaryolarında "Lift and Shift" Hatası ve Doğru Mimari
Geleneksel sunucu altyapılarını bulut sistemlerine taşımak, dijital dönüşümün en temel adımlarından biri olarak kabul edilir. Birçok şirket, bu geçişi en hızlı şekilde tamamlamak adına olduğu gibi taşıma yöntemini tercih eder. Bu yaklaşımda, şirket içinde çalışan mevcut sanal makineler ve uygulamalar, mimarilerinde hiçbir değişiklik yapılmadan doğrudan bulut sağlayıcılarının altyapısına kopyalanır. Ancak bu yöntem, bulut bilişimin sunduğu dinamik ölçeklenebilirlik, esneklik ve kullandığın kadar öde avantajlarından yararlanmayı neredeyse imkansız hale getirir.
Şirket içi sunucularda donanım sınırları sabit olduğu için uygulamalar genellikle maksimum yükü kaldıracak şekilde tasarlanmıştır ve sürekli aktif kalırlar. Aynı mantık buluta taşındığında, ihtiyaç duyulmayan zamanlarda bile yüksek kapasiteli kaynaklar rezerve edilmiş olur ve bu durum bulut faturalarının astronomik seviyelere ulaşmasına yol açar. Ayrıca, veri aktarım ücretleri, depolama sınıflarının yanlış seçilmesi ve otomatik ölçeklendirme kurallarının optimize edilmemesi gibi etkenler maliyet krizini derinleştirir. Doğru bir bulut dönüşümü, uygulamaların buluta özgü mimarilere göre yeniden tasarlanmasını veya en azından modernize edilmesini gerektirir. Mikroservis mimarileri, sunucusuz hesaplama modelleri ve konteynerleştirme teknolojileri sayesinde, kaynaklar yalnızca iş yükü oluştuğunda tüketilir. Bu sayede hem operasyonel verimlilik maksimum seviyeye çıkarılır hem de gereksiz kapasite maliyetlerinin önüne geçilerek bütçe kontrolü sağlanır.
Açık Kaynak Kodlu Yazılımların Toplam Sahip Olma Maliyeti Analizi
Yazılım seçim süreçlerinde maliyetleri düşürmek amacıyla açık kaynak kodlu çözümlere yönelmek, ilk bakışta oldukça cazip bir finansal strateji gibi görünür. Lisans ücretlerinin olmaması, bütçe üzerinde doğrudan bir rahatlama yaratır. Ancak, açık kaynaklı yazılımların ücretsiz olduğu algısı, toplam sahip olma maliyeti analizlerinde yapılan en büyük yanılgılardan biridir. Açık kaynaklı bir platformun kurumsal standartlarda çalıştırılabilmesi için kurulum, özelleştirme, entegrasyon, sürekli bakım ve siber güvenlik yamalarının uygulanması gibi süreçler tamamen kurum içi mühendislik ekiplerinin omuzlarına yüklenir.
Bu durum, doğrudan iş gücü maliyetlerinin artmasına ve odak noktasının ana iş alanından uzaklaşmasına neden olur. Ayrıca, ticari bir muhatabın olmaması, sistemde yaşanabilecek kritik bir hata veya siber güvenlik açığı durumunda hizmet seviyesi taahhüdünün bulunmaması anlamına gelir. Bu da operasyonel kesinti riskini ve dolayısıyla dolaylı maliyetleri artırır. Açık kaynak kodlu yazılımlar tercih edilirken, kurumun mevcut teknik yetkinlikleri, ekibin bu teknolojiyi yönetme kapasitesi ve topluluk desteğinin aktifliği çok iyi analiz edilmelidir. Bazı durumlarda, ticari ve hazır bir yazılıma ödenen lisans bedeli, açık kaynaklı alternatifi ayakta tutmak için harcanacak mühendislik saatlerinin ve olası güvenlik risklerinin maliyetinden çok daha düşük olabilir. Karar mekanizması, sadece ilk satın alma maliyetine değil, yazılımın tüm yaşam döngüsü boyunca yaratacağı toplam maliyete odaklanmalıdır.
Tüketici Teknolojilerinde BYOD Politikaları ve Veri Sızıntısı Riskleri
Uzaktan ve hibrit çalışma modellerinin yaygınlaşmasıyla birlikte, çalışanların kendi kişisel cihazlarını iş süreçlerinde kullanmaları anlamına gelen BYOD yaklaşımı büyük bir ivme kazanmıştır. Şirketler için donanım maliyetlerini ciddi oranda azaltan ve çalışan memnuniyetini artıran bu pratik, siber güvenlik perspektifinden bakıldığında ise tam anlamıyla bir risk kaynağına dönüşebilir. Kişisel cihazlar, kurumsal ağların sahip olduğu sıkı güvenlik denetimlerinden yoksundur. Güvenli olmayan kablosuz ağlara bağlanma, güncellenmemiş işletim sistemleri, zararlı yazılım barındıran kişisel uygulamalar ve cihazların kaybolması gibi faktörler, hassas kurumsal verilerin sızması için açık bir kapı oluşturur.
BYOD modelinin getirdiği maliyet avantajını korurken veri güvenliğini sağlamak, ancak katı ve akıllıca tasarlanmış teknik politikalarla mümkündür. Mobil Cihaz Yönetimi ve Mobil Uygulama Yönetimi çözümleri kullanılarak, cihaz üzerinde kurumsal veriler ile kişisel veriler birbirinden tamamen izole edilmelidir. Çalışan, kişisel uygulamalarına müdahale edilmeden, yalnızca kurumsal verilerin bulunduğu şifreli güvenli bölgede işlerini yürütebilmelidir. Ayrıca, cihazın kaybolması durumunda sadece kurumsal verilerin uzaktan silinebilmesini sağlayan sistemler devreye alınmalıdır. Böylece hem çalışan mahremiyeti korunur hem de kurumsal bilgi güvenliği tavizsiz bir şekilde sağlanmış olur.
Verimlilik Odaklı Teknoloji Dönüşümü İçin Pratik Karar ve Kontrol Listesi
Kurumların dijital dönüşüm yolculuğunda maliyet, güvenlik ve verimlilik dengesini kaybetmeden ilerleyebilmeleri için sistematik bir değerlendirme sürecine ihtiyaçları vardır. Her yeni teknoloji yatırımı öncesinde ve mevcut altyapıların periyodik denetimlerinde aşağıdaki kontrol listesi rehber edinilmelidir:
- Yatırımın Geri Dönüşü Analizi: Alınacak teknolojinin operasyonel süreçleri ne kadar hızlandıracağı ve insan hatasını ne oranda azaltacağı net metriklerle belirlenmeli, yatırımın kendi maliyetini amorti edeceği süre hesaplanmalıdır.
- Siber Risk ve Tehdit Modellemesi: Yeni entegre edilecek her yazılım veya donanımın, kurumsal veri güvenliği mimarisine getireceği ek yükler ve potansiyel zafiyet noktaları henüz satın alma aşamasında belirlenmeli, gerekli güvenlik bütçesi proje maliyetine dahil edilmelidir.
- Ölçeklenebilirlik ve Esneklik Testi: Seçilen çözümün, şirketin büyüme hedefleriyle uyumlu olup olmadığı, ani iş yükü artışlarında nasıl tepki vereceği ve gelecekte farklı platformlarla entegrasyon yeteneği sorgulanmalıdır.
- Yaşam Döngüsü ve Destek Süreçleri: Ürünün veya teknolojinin üretici tarafından ne kadar süreyle destekleneceği, güvenlik güncellemelerinin sıklığı ve teknik destek ekiplerinin müdahale süreleri sözleşmeye bağlanmalıdır.
- Kullanıcı Deneyimi ve Adaptasyon Kolaylığı: Güvenlik önlemlerinin veya yeni arayüzlerin çalışanlar üzerinde yaratacağı bilişsel yük analiz edilmeli, adaptasyon sürecini hızlandıracak eğitim programları önceden planlanmalıdır.
- Veri Sahipliği ve Regülasyon Uyumluluğu: Verilerin nerede depolanacağı, üçüncü taraflarla paylaşılıp paylaşılmayacağı ve yerel veri koruma kanunlarına uyumluluğu hukuki olarak denetlenmelidir.
Bu kontrol listesindeki her bir maddenin titizlikle yanıtlanması, plansız yatırımların önüne geçerek kaynakların en doğru şekilde kanalize edilmesini garanti altına alır.
Uzun Vadeli Sürdürülebilirlik İçin Esnek ve Ölçeklenebilir Yol Haritası
Dijital dönüşüm, bir kez yapılıp tamamlanan bir proje değil, sürekli evrilen bir yönetim felsefesidir. Başarılı bir dönüşüm stratejisi; en son teknolojiyi en hızlı şekilde almak değil, kurumun ihtiyaçlarına en uygun çözümü en güvenli ve maliyet-etkin biçimde konumlandırmaktır. Yapay zekanın sunduğu otomasyon gücü, bulut bilişimin sağladığı esneklik ve modern siber güvenlik yaklaşımları bir bütün olarak ele alınmalıdır. Yatırımların başarısı, yalnızca teknik performans göstergeleriyle değil, aynı zamanda finansal sürdürülebilirlik ve operasyonel çeviklik kriterleriyle ölçülmelidir.
Şirketler, teknoloji bütçelerini optimize ederken güvenlikten ödün vermemeli; güvenliği artırırken de çalışan üretkenliğini engellememelidir. Geleceğe hazırlıklı olmak isteyen organizasyonlar için en doğru yol haritası; küçük adımlarla başlayıp pilot projelerle denemeler yapmak, elde edilen veriler ışığında sistemleri optimize etmek ve ardından güvenli adımlarla ölçeklendirmektir. Bu dengeli yaklaşım, dijital dönüşümü bir maliyet yükü olmaktan çıkarıp, kurumları geleceğe taşıyan en güçlü kaldıraç haline getirecektir.
Yorumlar (0)